

Cuando una persona presenta un documento digital de otro país, comprobar que el documento es auténtico es solo el comienzo.
Supongamos que Inés, una contadora brasileña, se muda a Montevideo y necesita hacer un trámite en un portal público uruguayo. Tiene una identidad digital emitida por Brasil y un título universitario digital emitido por una universidad brasileña.
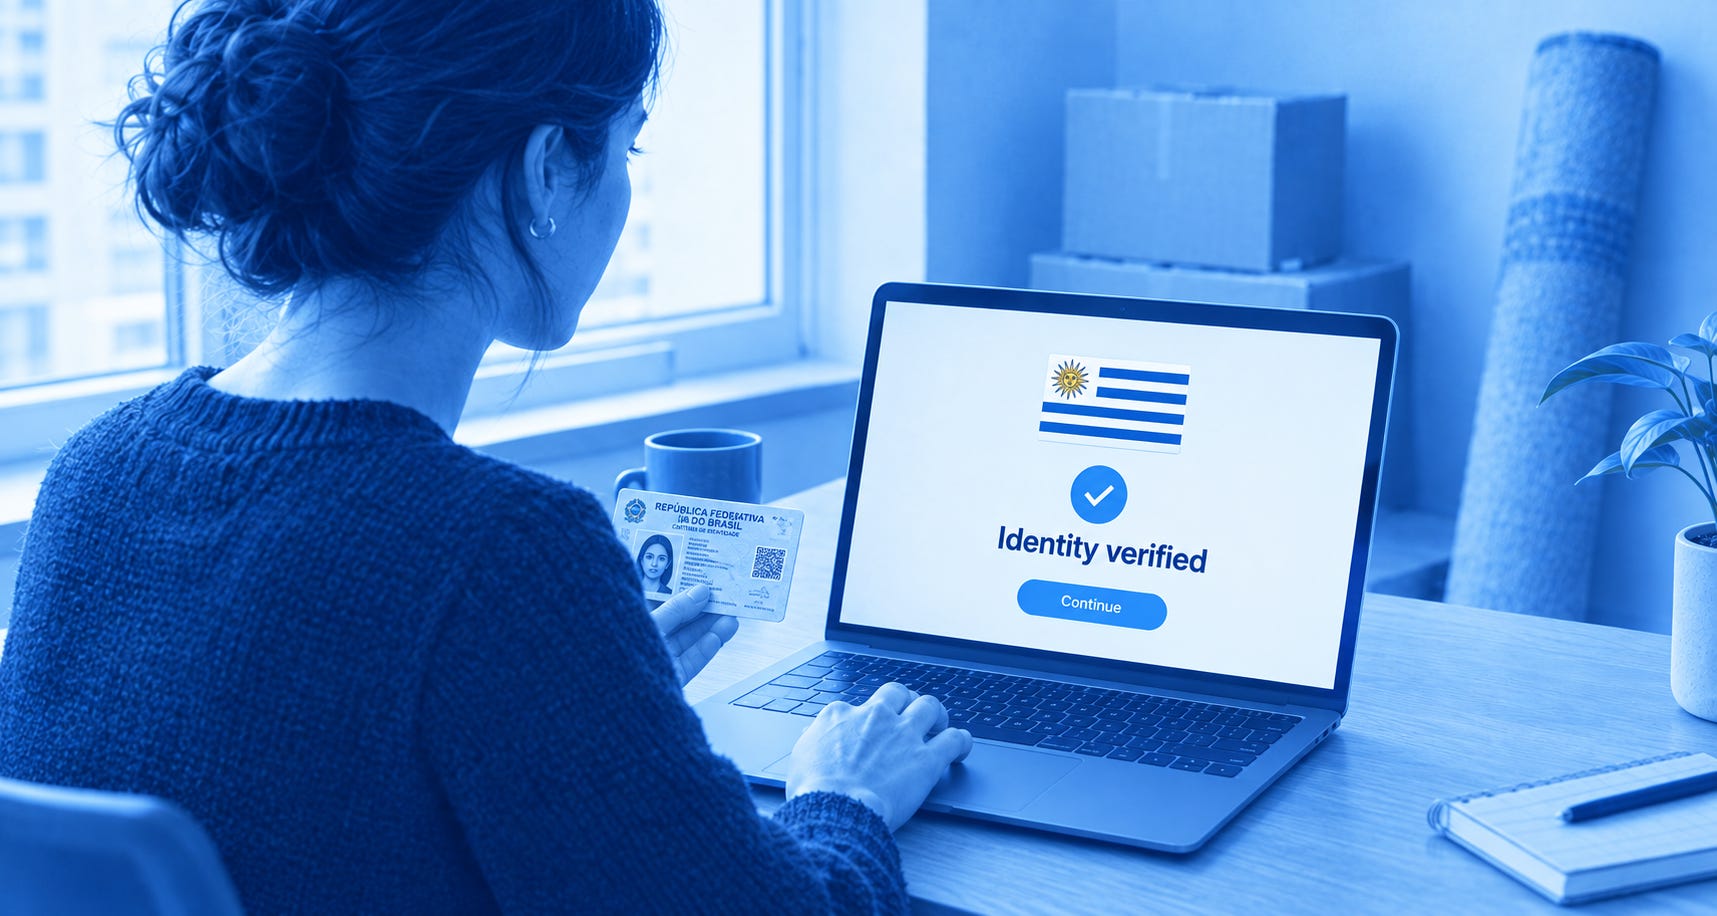
Uruguay puede comprobar la firma. Pero antes de aceptarlos necesita saber algo más: ¿quién está detrás de esa firma y por qué debería confiar en esa institución?
También necesita saber si la forma en que Brasil verificó la identidad de Inés alcanza para Uruguay y cómo pueden intercambiar información los sistemas de ambos países.
Hasta ahora, buena parte de ese trabajo se resolvía con acuerdos entre instituciones y gobiernos, integraciones específicas y listas de autoridades reconocidas. Las credenciales verificables permiten llevar una parte de esa confianza a la infraestructura digital. Ahí es donde aparece Propia.
En abril explicamos cómo un organismo puede verificar una credencial sin consultar al organismo que la emitió. Ahora vamos un paso más allá: qué necesita saber un gobierno para aceptar una credencial emitida fuera de su sistema y cómo esa confianza puede convertirse en algo que los sistemas consultan directamente.
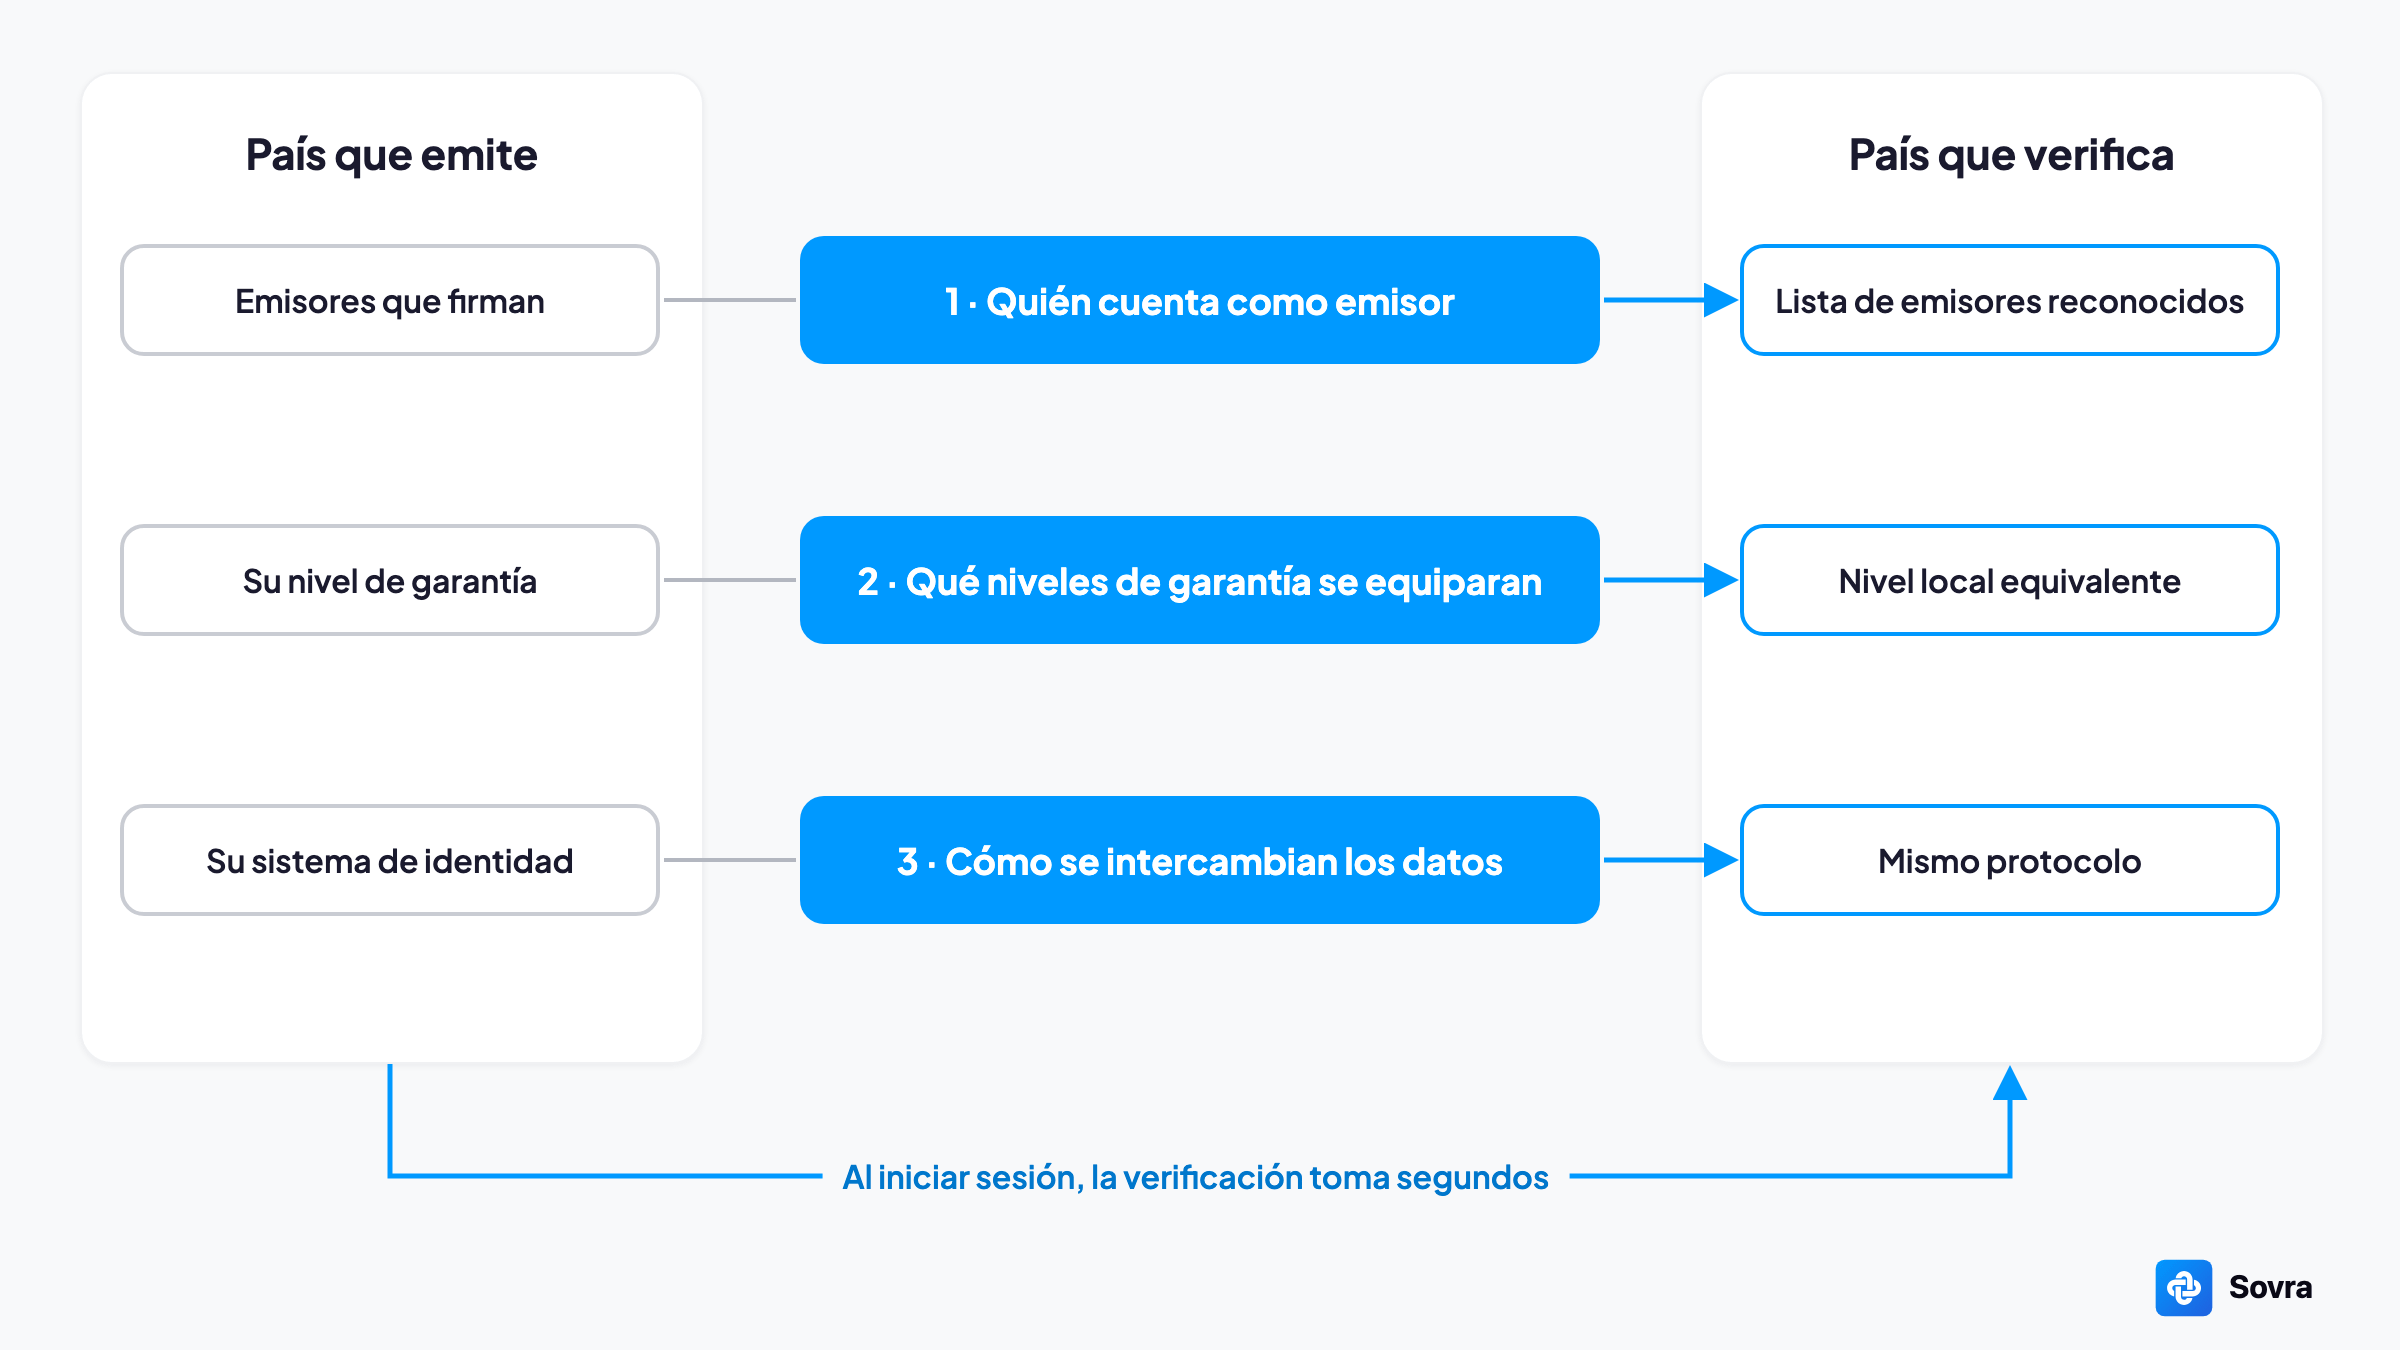
1. Primero hay que saber quién puede emitir
Empecemos por el título de Inés.
Su universidad puede emitir una credencial digital que diga que obtuvo el título de contadora. La universidad firma esa credencial digitalmente con una clave que controla.
Cuando Inés la presenta en Uruguay, el organismo puede comprobar que la firma es válida y que el documento no fue modificado.
Pero eso todavía no responde una pregunta fundamental:
¿cómo sabe Uruguay que esa clave pertenece realmente a una universidad autorizada para emitir títulos?
La respuesta tradicional es un acuerdo o una lista de confianza. Uruguay puede mantener una lista de universidades brasileñas que reconoce, o los dos países pueden acordar qué autoridades son válidas.
El problema aparece cuando este modelo tiene que crecer. Hay más países, más instituciones, más emisores y más claves. Mantener relaciones de confianza una por una se vuelve difícil.
Propia plantea convertir esa información en una capa de confianza que los sistemas puedan consultar directamente.
En lugar de que cada verificador tenga que mantener su propia lista, Propia propone un registro público donde se pueda comprobar qué emisores están reconocidos y qué credenciales están habilitados a emitir.
Así, cuando Uruguay recibe el título de Inés, puede verificar no solo que la firma es correcta, sino también que la institución que firmó está reconocida como un emisor válido.
2. Después hay que saber qué significa “verificada”
La identidad de Inés presenta otro problema.
Brasil y Uruguay pueden tener procedimientos diferentes para comprobar quién es una persona. Un país puede verificar una identidad completamente online y otro puede requerir una comparecencia presencial, documentos oficiales o datos biométricos.
Por eso no alcanza con decir que Brasil “verificó” a Inés. Uruguay necesita saber qué controles tuvo que superar.
Los sistemas de identidad resuelven esto mediante niveles de garantía. Cada nivel representa un conjunto de requisitos que una persona tuvo que cumplir para que el sistema considere confiable su identidad.
Cuando dos países quieren reconocer identidades entre sí, tienen que establecer qué niveles aceptan.
Uruguay y Brasil ya lo hicieron. Según Agesic, Uruguay considera el nivel más alto de Brasil, llamado oro, equivalente a su propio nivel avanzado.
Eso permite que una persona con una identidad brasileña de nivel oro acceda a más de 400 servicios digitales uruguayos, bajo las condiciones de garantía acordadas entre ambos países.
En este caso, el reconocimiento sigue siendo un acuerdo entre gobiernos. Propia resuelve otra parte del problema: la confianza en las credenciales y en quienes las emiten.
Su modelo propone registros públicos que permiten comprobar quién está autorizado a emitir, qué clave controla ese emisor y cuál es el estado de una credencial.
El resultado es que la confianza deja de depender solamente de una integración directa entre el sistema que emitió el documento y el sistema que lo recibe.
3. Finalmente, los sistemas tienen que poder hablar
Hay una tercera pieza: incluso si Uruguay sabe quién emitió la credencial y confía en ese emisor, los sistemas tienen que poder intercambiarla.
Ahí entran los protocolos de interoperabilidad.
Cuando Inés inicia sesión utilizando su identidad brasileña, los sistemas de ambos países necesitan reglas comunes para pedir y entregar la información necesaria.
Su título universitario puede seguir un recorrido diferente. Inés puede tenerlo guardado en una wallet y presentarlo directamente al organismo uruguayo.
En ese caso, la wallet y el organismo necesitan protocolos compatibles para solicitar, recibir y verificar la credencial.
Entre los estándares más utilizados están OpenID4VCI, para emitir credenciales, y OpenID4VP, para presentarlas. En septiembre, la OpenID Foundation publicó las primeras implementaciones que pasaron sus pruebas públicas.
Sovra trabaja sobre estos estándares para que las credenciales puedan circular entre wallets, emisores y verificadores sin que cada integración tenga que inventar sus propias reglas. SovraID permite emitir y verificar credenciales, SovraWallet permite que las personas las almacenen y presenten, y Propia aporta la capa de confianza para verificar a los emisores y sus credenciales.
Cómo funciona con Sovra
Volvamos al título de Inés.
La universidad emite la credencial.
Con SovraID, la universidad emite el título como una credencial digital firmada con su propia clave. Su estado puede actualizarse posteriormente, por ejemplo si necesita ser revocada.Inés guarda la credencial.
La almacena en SovraWallet, donde ella controla sus credenciales y decide cuándo presentarlas.Uruguay recibe y verifica el título.
El organismo inicia la presentación mediante un código QR y verifica criptográficamente la firma de la credencial. No necesita llamar a la universidad para comprobar el documento cada vez que Inés lo presenta.Uruguay verifica la confianza en el emisor.
Ahí entra Propia. El organismo puede consultar sus registros para comprobar que la universidad está autorizada para emitir esa credencial, que la clave asociada al emisor sigue siendo válida y está bajo su control.
La diferencia es importante.
La verificación de la credencial responde “¿el documento es auténtico?”. Propia agrega “¿por qué debería confiar en quien lo emitió?”.
Y lo hace sin convertir esa capa de confianza en una base de datos de personas. Los registros no necesitan guardar los datos personales de Inés ni registrar dónde presentó su título.
De acuerdos entre sistemas a infraestructura de confianza
Para que Inés pueda hacer el trámite en segundos, distintas piezas tienen que funcionar juntas: su identidad tiene que ser reconocida, la institución que emitió su credencial tiene que ser confiable y los sistemas tienen que poder intercambiar y verificar esa información.
Los acuerdos entre gobiernos siguen siendo importantes porque determinan qué identidades y qué autoridades reconoce cada país. Pero no todo tiene que resolverse mediante una integración directa entre cada par de sistemas. Una arquitectura como Propia permite llevar una parte de esa confianza a una infraestructura abierta y consultable, sin que cada organismo tenga que construir y mantener sus propias listas e integraciones.
Ese es el cambio: la credencial puede viajar con la persona, mientras que la información necesaria para confiar en ella puede estar disponible para quien tiene que verificarla.
Para seguir leyendo
[PODCAST] Ep. 11 con Héctor Saravia: cómo el registro de Perú eligió quedar fuera de cada verificación de su DNI digital.
Billeteras de credenciales digitales: qué cambia cuando entran en producción: lo que necesita una billetera de gobierno cuando sus documentos empiezan a circular hacia otras instituciones.
Sigamos la conversación
Nuestro centro de conocimiento en sovra.io/knowledge explica en lenguaje simple las credenciales verificables, los registros de confianza y los estándares de identidad digital, desde los conceptos básicos hasta los sistemas que ya están en funcionamiento.
¿Cómo decide tu país qué identidades extranjeras acepta? Respóndenos y cuéntanos. Leemos cada respuesta, y si alguien de tu equipo trabaja en interoperabilidad, reenvíale esta edición.
Suscríbete a The Identity Brief, publicado cada semana.